央国企做穿透式监管,最怕的不是系统不够多,而是系统建完之后,监管要求仍然停在墙上。
过去几年,几乎所有面向国资的软件厂商都在讲"穿透式监管"。大屏、驾驶舱、预警模型、报送接口,产品形态越来越像,功能清单越来越长。但真正在集团内部跑过监管项目的人知道,一个尴尬的事实长期存在:系统上线那天很热闹,半年之后,它慢慢变成了一件"领导来检查时才打开"的摆设。
问题不在技术,而在一个被反复回避的命题——穿透式监管,究竟是一套软件,还是一种能力?
帆软这一轮升级穿透式监管解决方案,把答案摆到了台面上。它给出的蓝图,用一句话概括,是"一舱观势、三台协同、三中心支撑、全流程闭环、AI矩阵赋能"。表面看,这又是一次产品架构的扩容;但拆开看,它真正的变化,是把穿透式监管从"交付一套系统"推向了"建设一种能力"。
这个转向,可能比新增多少个功能模块更值得关注。
一、穿透式监管的旧难题:系统建成了,能力没长出来
要理解这次升级的分量,得先看清央国企做穿透式监管时,真正卡在哪里。
监管要求本身并不模糊。国资委这些年对央企的穿透式监管,方向很明确:从"管企业"走向"管资本",从"事后追责"走向"事前预警、事中控制、事后整改"的闭环。要求是全级次、全要素、全流程的——这些词在政策文件里反复出现,本身没有歧义。
模糊的是落地。
一家大型央企集团,下面可能是几百家法人单位,横跨几十个行业,数据散落在 ERP、财务共享、司库、采购、合同等十几套异构系统里。监管要"穿透",第一步就得回答:穿透到哪一层?用什么口径?谁的数据算数?
过去厂商的通行做法,是直接上一个大而全的监管平台。数据接进来,指标建起来,驾驶舱亮起来。这个思路没有错,但它天然有一个盲区:它假设企业的数据、指标、规则是"现成的",只要接进来就能用。
现实恰恰相反。同一家集团里,"营业收入"在不同子公司可能有不同算法,"重大风险"在不同业务条线有不同理解,一条预警规则在财务部成立、在审计部可能被推翻。这些分歧,过去靠人开会、靠老员工的经验、靠组织默契来弥合。系统一旦把这些模糊地带暴露出来,而企业又没有能力去治理它,结果就是:驾驶舱很漂亮,但里面的数字没人敢用。
于是出现了一个普遍现象——监管系统建成了,监管能力却没有长出来。系统是"交钥匙"交出去的,能力却需要企业自己日复一日地养。
帆软这次升级,本质上是在回应这个旧难题。
"一舱三台三中心":外壳之下,是把规则交还给企业
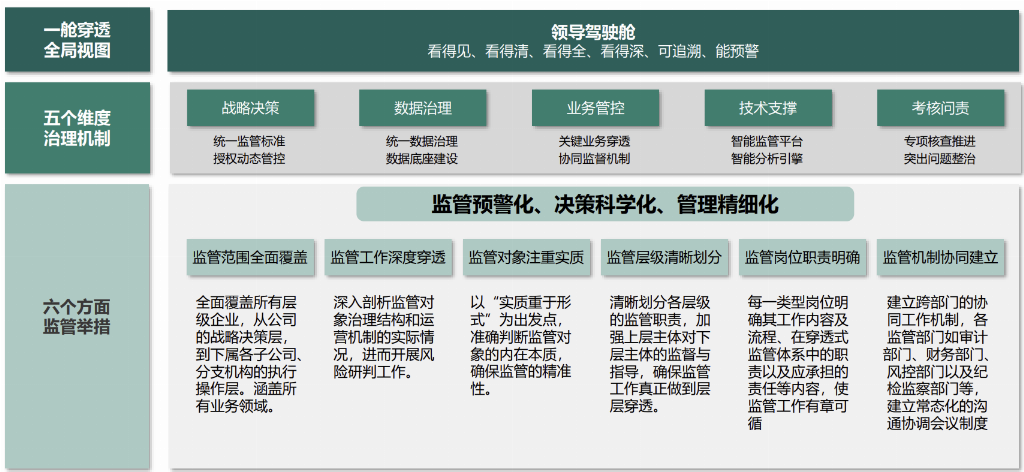
先看这九个字到底指什么。
"一舱",是监管决策驾驶舱,让集团领导统览全级次的风险态势——这是过去所有厂商都在做的那一层,也是最容易被看见、最容易被比较的一层。
"三台",是上报校验台、监管运营台、线索处置台。上报校验台负责拟报送数据的内部预检和规则校验;监管运营台负责预警确认、线索合并、派单督办、复核验收;线索处置台负责核查说明、整改执行、证据上传。这三台连起来,是一条从"发现风险"到"整改销号"的完整处置链路。
"三中心",是监管数据治理中心、风险模型规则中心、监管资产中心。数据治理中心连接既有系统,统一对象、标准、口径;模型规则中心负责配置、解释、验证和迭代规则;资产中心沉淀制度、指标、模型、证据和案例。
如果只看这个清单,它确实像一次常规的架构升级。但真正的分水岭,藏在"三中心"里的那个"规则中心"上。
传统监管平台,规则是厂商写死在代码里的。企业想改一条预警阈值,要提工单、等排期、走版本;想搞清楚"为什么系统报了这条风险",往往只能得到一个黑盒结论。规则不可见、不可改、不可验证,结果是企业不敢信,也不敢用。
帆软这一版,把"规则透明可配"提到了方案差异化的核心位置。规则由客户共建,模型可查看、可配置、可验证、可审计。这句话翻译成业务语言,是:企业第一次真正拥有了对自己监管规则的掌控权——它知道系统为什么报警,能自己调整规则,能验证规则是否有效,能在审计时拿出完整的规则依据。
这背后的判断很清晰:穿透式监管能不能落地,不取决于厂商的模型有多聪明,而取决于企业敢不敢相信这套系统。而"敢信"的前提,是规则透明、过程可追溯、责任可认定。
三、从"风险发现"到"整改销号":闭环才是真正的门槛
穿透式监管最容易做、也最容易被过度宣传的,是"发现风险"。
预警模型跑一跑,红黄绿灯亮一亮,驾驶舱里风险热力图一展示,演示效果非常好。但任何在集团里真正管过风险的人都知道,发现风险只是起点,甚至是最不困难的一步。真正难的,是发现之后怎么办。
一条风险线索被系统报出来,谁来确认?确认之后派给谁?整改怎么推进?超期了谁来督办?整改完了怎么验收?验收通过之后,能不能反过来修订制度、沉淀案例,让同样的问题下次不再发生?
这一整条链路,才是穿透式监管真正的价值所在,也是绝大多数"监管大屏"型产品刻意回避的部分。因为大屏能演示,整改闭环演示不了——它需要组织机制、责任体系、流程运转,需要时间,需要企业真的把这件事当成日常管理来做。
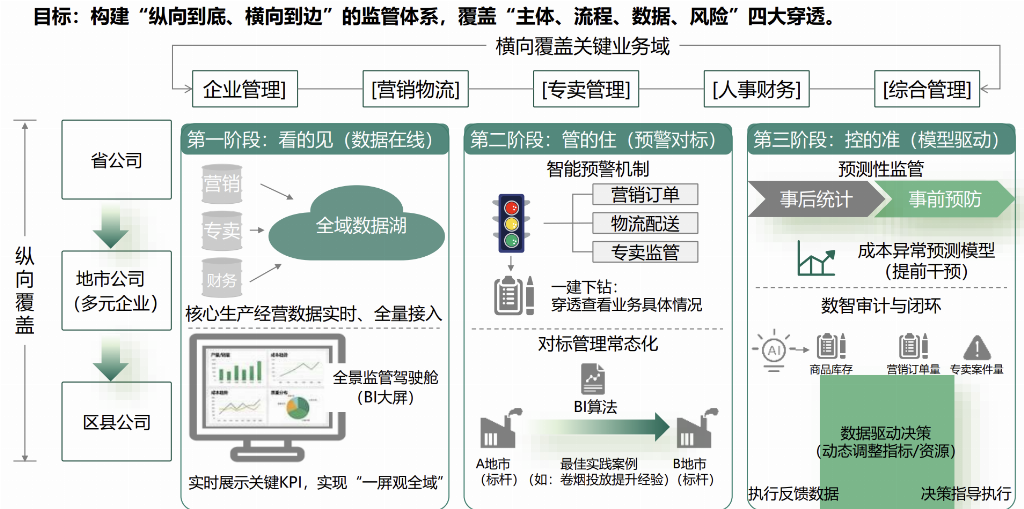
帆软这次把"全流程闭环"单列出来,贯通风险发现、核查、整改、验收和复盘,并且把"从风险发现贯通到整改销号"作为方案的核心差异化之一。这不是一个技术卖点,而是一个立场表态:穿透式监管不是给领导看的仪表盘,而是一套能持续运转的管理机制。
这也解释了为什么帆软强调"分期建设、逐步深化"——事后先行,事中跟进,事前嵌入。它承认监管能力的建设是一个过程,而不是一次交付。这个承认本身,就把它和那些"首期一次性覆盖全部领域"的承诺区分开了。
四、AI 在这里的位置:增强,而不是替代
任何 2026 年的企业级方案,都绕不开 AI。穿透式监管尤其如此——预警、归因、报告,看起来处处都是 AI 的用武之地。
帆软给出的答案是"AI 矩阵赋能":智能问数、政策问答、预警解释、报告生成。这些能力分别对应监管工作中的具体环节——领导临时要一个数,AI 能直接回答;新政策下来,AI 能辅助解读;系统报了一条预警,AI 能解释它为什么报;一份监管报告,AI 能辅助生成。
但更值得注意的,是帆软在 AI 上的克制。
它在方案的能力边界里,明确写了一句:不由 AI 自动认定违规。这句话的分量,可能比 AI 矩阵里的任何一项功能都重。
穿透式监管的终点,是"明责任"——问题涉及哪些单位、部门和责任角色,最终要落到人身上,要经得起审计和追责。这是一个绝对不能交给黑盒的环节。AI 可以帮助发现、帮助解释、帮助提效,但"认定违规"这个动作,必须保留在人的判断和制度程序之内。
这种克制,恰恰是帆软对央国企客户心理的精准把握。央国企对 AI 的态度,从来不是"越聪明越好",而是"越可控越好"。一个敢把"AI 不替代专业判断"写进方案边界的厂商,反而更容易获得信任。
五、它没有做的事,比它做了的事更说明问题
理解一个方案的成熟度,有时看它"拒绝做什么",比看它"承诺做什么"更有效。
帆软这一版方案,明确划了几条边界:不替代 ERP、司库、财务共享等核心业务系统;不把与国资委监管系统的直接报送连接作为默认标准能力;不承诺首期一次性覆盖全部领域;不默认承诺实时监测或事前硬拦截;不由 AI 自动认定违规;不以领导驾驶舱代替完整监管体系。
这六条"不做",放在一起,勾勒出的是一套相当清醒的自我定位。
它承认自己是一个"监管能力建设"的伙伴,而不是要接管企业的核心交易系统;它承认监管系统的建设要分期、要渐进,而不是一蹴而就;它承认驾驶舱只是入口,不是全部;它承认 AI 是增强,不是替代。
在一个厂商普遍倾向于"把饼画大"的行业里,这种自我设限是稀缺的。它传递的信号是:帆软想卖的不是一个"看起来什么都能做"的平台,而是一套"企业真正能落地、能运转、能持续"的能力体系。
而穿透式监管这门生意的本质,恰恰在于——企业买的从来不是功能,是"敢用"。
六、穿透式监管的下一站:从"交付系统"到"建设能力"
回到开头的问题:穿透式监管,究竟是一套软件,还是一种能力?
帆软这次升级给出的答案,是后者。它把方案的重心,从"平台能力层"扩展到了"角色应用层"——一舱三台三中心是平台,而"看全局、识风险、查原因、明责任、督整改、评成效"这条六步链路,才是真正面向集团领导、面向监管岗位的角色应用。
这六个动作,对应的是集团领导每天真正要回答的六个问题:风险集中在哪、哪些问题最严重、风险由什么引起、涉及谁的责任、整改有没有推进、风险有没有真正消除。系统存在的意义,是让这六个问题有答案、有依据、可追溯。
当一个监管方案开始围绕"领导要回答什么问题"来组织,而不是围绕"厂商能提供什么功能"来罗列时,它就已经越过了"交付系统"的阶段,进入了"建设能力"的阶段。
这个转向,才是穿透式监管真正难走、也真正有价值的一步。
因为系统的价值会折旧,功能会被模仿,大屏会被更炫的大屏替代。但一套企业自己能够掌控规则、能够闭环整改、能够持续迭代的监管能力,一旦长出来,就很难被拿走。
帆软这次升级,最值得被记住的,不是"一舱三台三中心"这九个字本身,而是它背后那个更朴素的判断:
穿透式监管的终点,不是让企业拥有一套更先进的监管系统,而是让企业长出一种更可靠的监管能力。
而企业愿意为这种能力付的钱,从来都不低——因为它买的,是"敢把合规这件事,真正交给一套能运转的秩序"的底气。
审核:王峰 郭江涛 石贵明
校对:小强